De privé-NAS van onze founder ging op slot door C3RB3R-ransomware. Groen vinkje, alles bijgewerkt, 2FA aan. Synology wijst naar een patch uit 2024. Dus bouwde hij zelf een recovery-tool: callido restore.
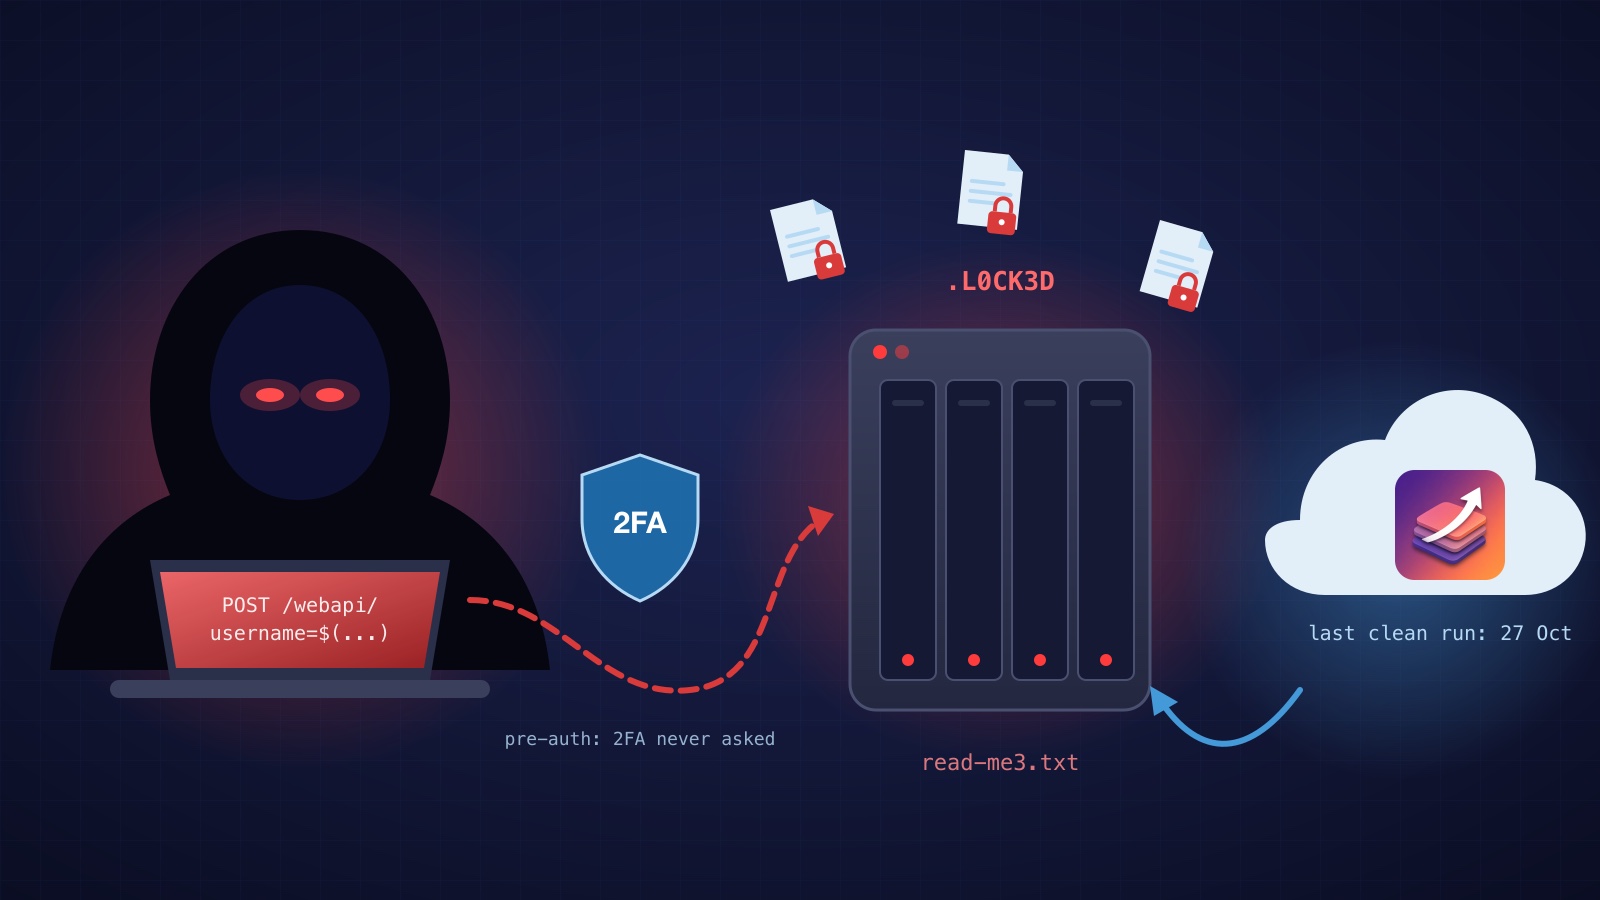
Afgelopen week is de privé-NAS van onze founder Niels gehackt. Overal bestanden met de extensie .L0CK3D, in elke map een read-me3.txt met een Tor-adres. Welkom bij C3RB3R. En hij is niet de enige: duizenden mensen zijn de afgelopen weken getroffen, het grootste deel in China. De systemen van callido zijn niet geraakt.
Niels zit al lang in de IT en kent de gevaren. Updates draait hij altijd, op elk systeem en elke server. Zo ook op zijn Synology DS918+ thuis. Die meldde: volledig bijgewerkt, groen vinkje. 2FA aan. Toch zaten ze erin.
Hoe ze binnenkwamen
De NAS was bereikbaar vanaf internet, achter tweestapsverificatie. Alleen gaat deze aanval niet langs de login, hij gaat erdoorheen. Volgens Synology misbruiken de aanvallers CVE-2024-10441, een lek in DSM met CVSS-score 9.8. Volgens IT-Connect zit het in het gebruikersnaamveld van het inlogscherm. De code van de aanvaller draait al voordat er om een wachtwoord wordt gevraagd, laat staan om een 2FA-code. Pre-auth heet dat. 2FA helpt dan niets.
Het Chinese securitybedrijf 360 wijst naar twee andere lekken, CVE-2026-13639 en CVE-2026-13684, gedicht op 18 september 2026. Welke het precies is, is nog niet zeker.
Een groen vinkje dat niet klopt
Synology zegt: het lek is in december 2024 gedicht, had je maar moeten updaten. Sorry? De NAS wás bijgewerkt. Hij zei het zelf, met een groen vinkje. Elke week kwam er een mail van de NAS dat er packages bijgewerkt moesten worden, en dat gebeurde dan ook.
Maar bij sommige modellen staat er op de site van Synology nog een nieuwere firmware dan de NAS je zelf aanbiedt. Dat bevestigen ook de reacties onder het artikel op Tweakers. Het is niemands dagelijkse routine om de site van Synology op nieuwe patches te controleren. Dat hoort ook niet: daar is die updatepagina in DSM voor.
Dat is de kern. Synology laat zijn klanten denken dat hun systeem up-to-date is, en wijst na een incident naar de klant. Geen onderzoek naar waarom duizenden mensen met bijgewerkte systemen alsnog slachtoffer worden. Een bedrijf dat jaren geleden aankondigde zich meer op de zakelijke markt te richten, en sindsdien rustig achteroverleunt.
De aanval zelf
C3RB3R is een variant uit de Cerber-familie. Bestanden worden versleuteld met ChaCha8, de sleutel zit achter RSA-2048. Het losgeld volgens Techaeris: 0,037 bitcoin, ongeveer $2.952, dubbel na vijf dagen. Een gratis decryptor bestaat niet. Backups op dezelfde NAS gaan gewoon mee op slot.
Er is niet betaald.
Wat hem redde (bijna alles)
Backups. Elke nacht sinds 2020 met Hyper Backup naar Google Drive, buiten de NAS. Ruim 1,5 TB, 2333 versies. De run van 27 oktober was schoon. Het kostte dagen om alles terug te zetten, en een deel van de bestanden is toch verloren gegaan. Maar het meeste is terug.
Hyper Backup is ook Synology’s tool om die backups terug te zetten. Hopeloos ouderwets, traag en zeker niet gebruiksvriendelijk. Installeer je de desktop-app op een Mac, dan vliegen de warnings en errors je om de oren: het is nog een Intel-app. Niels wilde zien wat er in elke run was veranderd, de laatste schone run kiezen en precies dat terugzetten. Dat kon niet.
Dus bouwde hij callido restore
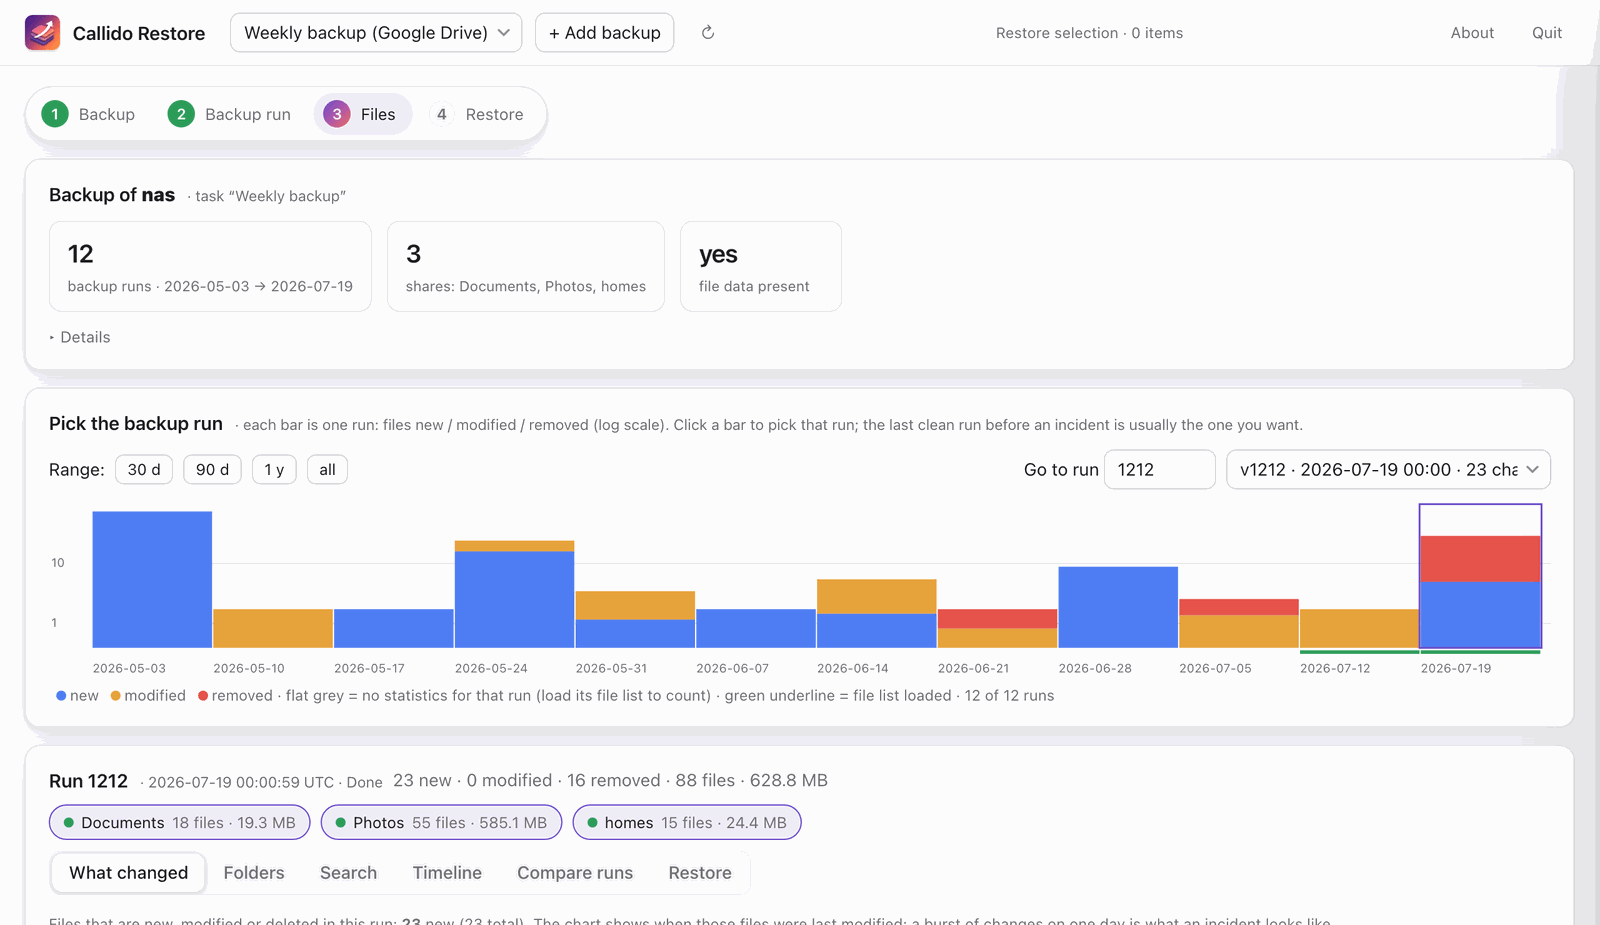
Uit pure frustratie heeft Niels zelf maar een backup explorer en recovery-tool gebouwd, en die is nu voor iedereen beschikbaar. callido restore opent een Hyper Backup (.hbk) direct. Zonder Hyper Backup, zonder werkende NAS. Op Google Drive, een NAS-share of een lokale schijf.
- Elke backup-run op een tijdlijn. Per run zie je wat nieuw, gewijzigd en verwijderd is. Een aanval springt eruit als een rode piek aan het eind.
- Vindt de schade.
.L0CK3D-bestanden en losgeldbriefjes worden gemarkeerd. - Zet terug wat je kiest: een hele run, een gedeelde map of één bestand, naar de NAS of een lokale map.
- Overschrijft en verwijdert nooit. Na afloop krijgt elk bestand een status: geverifieerd of niet.
- Kan tegen een stootje. Laptop in slaap, netwerk weg? Druk op Continue en hij gaat verder waar hij was.
Gratis, open source (MIT). Eerst alleen voor macOS, inmiddels ook voor Windows. Niet gelieerd aan Synology. Meer over de app op de projectpagina.
Voor jouw computer
macOS
Apple silicon (M1 en nieuwer)
CallidoRestore-arm64.dmg
Downloaden
Voor jouw computer
macOS
Intel-Mac
CallidoRestore-amd64.dmg
Downloaden
Voor jouw computer
Windows
Windows 10 en 11, 64-bit
CallidoRestore-x64.msi
Downloaden
Alle downloads en installatie-uitleg → Release notes v1.3.0 Checksums Broncode
Wat je nu moet doen
- DSM niet meer aan internet. Geen port forwards naar de NAS. Van buitenaf alleen via een VPN, zoals Tailscale.
- 2FA is geen schild tegen pre-auth lekken. Aanzetten, ja. Erop vertrouwen, nee.
- Het groene vinkje niet geloven. Vergelijk je DSM-versie met de downloadpagina van je model en met de advisories van Synology. Gefixte builds voor de lekken van september: DSM 7.2.1-69057-12, 7.2.2-72806-9, 7.3.2-86009-4 en 7.4-90075.
- Zoeken naar indringers. Onbekende admins, vreemde taken in Taakplanner,
read-me3.txtin je mappen. Updaten haalt een aanvaller die al binnen is er niet uit. - Backups buiten de NAS, met versies. Een backup op dezelfde box gaat mee op slot. De Google Drive-backup was het verschil tussen een paar verloren bestanden en alles kwijt.
Zit je nu met een versleutelde NAS en een Hyper Backup ergens buiten de deur? Download callido restore. Kom je er niet uit, neem contact op.
Bronnen
- Synology-SA-24:20 (CVE-2024-10441, fixed Dec 2024)
- Synology-SA-26:13 (CVE-2026-13639, CVE-2026-13684, fixed 18 Sep 2026)
- IT-Connect: C3RB3R ransomware is hitting Synology NAS devices
- TrebSec: C3RB3R ransomware is encrypting Synology NAS devices
- Tweakers: Synology waarschuwt voor ransomware op nas’en die op verouderde firmware draaien
- Techaeris: Synology NAS ransomware alert